云台山之行系列 之第一天

好不容易整理出来1.9G共839张照片,所以从今天开始连续四天,介绍一下之前我去云台山的旅行。
这次的行程一共分四天,第一天早晨6:00从油田出发,经过沧州、上高速到河南省的焦作市,路上大约需要坐13小时的汽车,晚上在焦作用晚餐、进入宾馆。因为司机对路途不熟悉,一直在沧州绕来绕去就是找不到高速公路入口,所以耽误了挺长一段时间。等晚上我们到宾馆的时候腰都快坐折了= =||
这次出门带的相机是KONIKA MINOLTA Alpha-5D,600W像素入门级单反,套头AF DT 18-70mm(因为5D用的是APS画幅的CCD,所以相当于27-105mm镜头)。别小看了这支AF DT 18-70,虽然价格只有几百元,但是其表现还是相当不错的,虽然最大广角端畸变和暗角比较明显,但是相对于这个价位的镜头来说已经相当超值了,尤其是27-105mm的焦段,非常适合风景和旅游拍摄。因为这是这台相机买来之后第一次带出去外拍,所以心里还是有点犯嘀咕的,走之前老妈还说不然带707去算了,结果还是被我坚持带了5D去。
汗……关于相机先说到这里 🙂 下面来看照片,因为第一天一整天都在路上,所以说也没什么好拍的,所以整理出来大致上也就这几张而已。因为之后的图片可能会比较多,所以将图片托管在了Photobucket,速度还可以,点击可以查看大图。大图的分辨率一般根据图片的重要性来选择,如果是比较美丽的景色,我会很不吝惜地用大分辨率发表出来的 🙂

1.我们的车津岐公路上刚好路过一起交通事故的现场,一辆(好像是)运输原油的大货车与另一两大货车相撞,没有拉货的那辆车冲出了公路。图中间被搀扶的人是司机(面部经过马赛克处理)。
Image

2.那辆好像是运输原油的大货车已经发生了泄漏,黑色的液体流了一地。
Image

3.车体上“严禁烟火”和“爆”的字样很让人恐惧= =||
Image

4.在沧州转了好几圈之后,终于上了高速。这是经停的武强服务区。
Image

5.沙河服务区,我们在这里吃的午饭。午饭是自助餐,22元/人,样式单调味道难吃-o-很恐怖的自助餐,每个人都没吃几口……终于了解到为什么说高速公路快餐是“敞开供应”却又有“暴利”可赚。
Image

6.停车时我们的车和众多大货车停在一起。总觉得那些车无论是车本身还是车上的人都叫人害怕。
Image

今天先到这里 🙂 明天介绍老潭沟景区和小寨沟景区。

Blogger.com解封了?

我们终于迎来了这一天,虽然不知道是临时解封还是真正解封,但是千真万确的是,今天早晨,被封了三年多的BlogSpot竟然可以访问了!
虽然我自己不用BlogSpot(曾经用过),但是无论怎么说,这依然是一件值得高兴的事情,这是不是标志着我们又朝着和谐社会的目标迈进了一步呢?

DELL服务器电源入手

其实是很久以前的事了- -||上周末去云台山旅游,这周开始恢复blog……汗||||
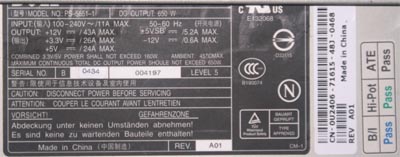
首先看一下这块超强的电源:
Image
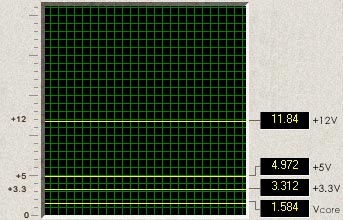
这块电源标称输出650W,+12V输出达到惊人的43A,输入为110V~240V、50~60Hz通吃,由LITEON为DELL代工。看看装上后的效果:
Image
截图的机器配置P4 2.4G+512M DDR333的机器挂着4块160G硬盘、2块80G硬盘、一个浦科特PX-712A刻录机(截图时没有使用)、一块SATA阵列卡、一块PATA阵列卡、一个12CM风扇(用于给硬盘散热)、一个5CM风扇(用于机箱散热),截图时机器正在用NY全速下载、AU正在用WMV全速压片,CPU占用100%。输出电压竟然没有一点波动,非常稳定,可见这款电源的强劲。

军训第二天

Image
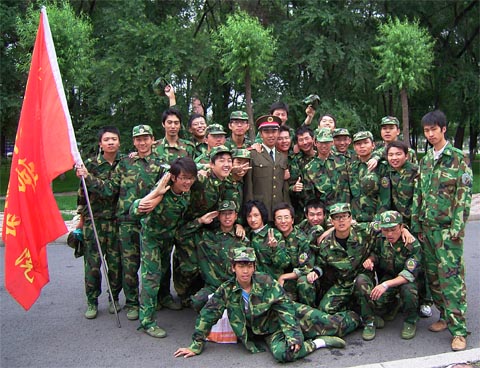
今天是军训第二天。总得来说我们还是很幸运的,因为东语学院是小院,没法跟那些法院、经院去抢那些先进、第一之类的,所以我们训练可以说是相当轻松。训练我们的也不是部队的士兵(高中的一次军训和一次学农劳动带我们的分别是武警和空军士兵),而是本校的国防生。而幸运加上幸运的是我们分配到的是一个超级超级可爱+和蔼的大三教官(见图)。看到物理学院的同学们被教官扯着嗓子狂喊还真有点同情他们。
除去每天的早操,上午的训练是8:00~11:00,其中9:30~10:30是休息,只有不到两小时,而下午也是一样的两小时。如果赶上汇操就更幸运了,几乎半个下午都可以坐在那里看别人在前面稍息立正。
至于训练的内容,这两天则是以一些比较简单的基本动作为主。首先就是立正,高中军训的时候叫军姿,这里则叫“养成”,好奇怪的名字,不知道是不是因为地域不同造成了叫法上的差别。此外还有稍息、跨列、停止间转法、整理服装、脱帽、戴帽、坐下、蹲下、齐步走等等。此外今天早操的时候还学了三节军体拳,这个军体拳貌似是全国通用的,跟高中的时候学的一模一样。
再说说天气,昨天上午因为大雨没有训练,昨天下午和今天一整天风也挺大的,所以还是比较凉爽的,并没有觉得太热,比起高中时的痛苦经历来说,真是舒服了不知道多少呵。
尽管非常幸运,还是希望军训的14天赶快过去,回到家里。

开始军训了

ImageImage
Image
今天,传说中的军训开始了~预定从7月10日至7月23日训练。
其实说是10日~23日共14天,实际上今天只有上午进行了动员大会而已,下午则是让整理内务,除去16日周日休息,加上23日上午的阅兵式(-0-所谓的阅兵式)也只有11天半而已。
今天综合来说过得比较无聊,说不定过几天会贴上来军训的一些照片吧,请期待。

图像压缩原理基础 连载3 时域模型与运动补偿

* 本文(包含其插图)严禁转载,并且不会同意您的转载请求。如有需要引用或介绍本文,您可以提供本文的连接。
时域模型的作用是消除连续帧之间的时域冗余。在时域模型中,当前帧减去参照帧得到残差图像,对残差图像进行编码,达到降低时域冗余的目的。参考帧选得越准确,所得到的残差图像能量越小,越容易压缩。
一个最简单的方法便是找过去的图像作为当前帧的参照帧。但这种方法有一个明显的不足,那就是残差图像的能量相对于我们的压缩需求来说依然过高,后续模型依然村在大量信息需要压缩。这个问题的主要原因是物体运动。因此要进一步降低数据量,必须对图像进行运动补偿。
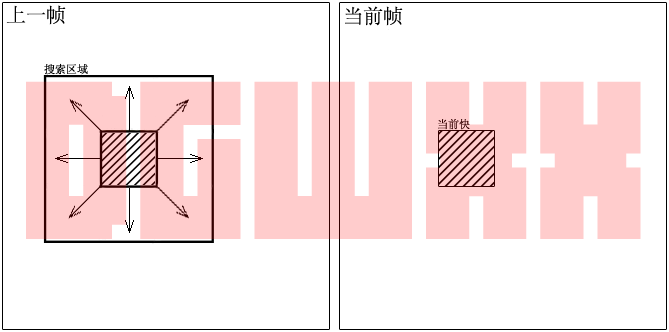
基于块的运动估计和补偿:现在普遍采用的运动补偿方法是基于块(Block)的运动估计和补偿。这种运动补偿方法首先将图像向划分成若干个块,分别对每个块进行运动补偿。下面简要说明其过程。
首先在参照帧中搜索当前块的匹配块。将当前块于参考帧特定搜索区域中(一般是以当前块的位置为中心的一片区域)所有块进行比较,找到相减后残差能量最小的块作为最佳匹配块。这个过程称为运动估计。之后,将最佳匹配块作为当前块的参照块,当前块减去参照块得到相应的残差块。此过程被称作运动补偿。对残差块进行编码和传输,同时运动向量(当前块和参照块之间的相对位置)也被编码和传输。
Image
基于块的运动补偿有多种优势,如计算复杂度低、适用于长方形视频图像、适合分块变换(DCT、DWT等等,下一节会说到)。单其同样也有缺点,如真实物体很少是长方形的、物体运动经常是非整数块、较复杂的运动和较复杂的形状不适合这种补偿方式等等。但抛开不足,基于分块的运动补偿算法仍旧是标准时域模型的基础。
运动补偿的块:在大多重要的视频编码标准中(如MPEG-1、MPEG-2、MPEG-4等等),宏块(16*16像素大小)是运动补偿的基本运算单位。在运动估计时,编码器在参考帧中寻找与当前宏块匹配的16*16像素区域,使匹配准则达到最小的16*16区域即为最佳匹配。当前宏块的位置与最佳匹配宏块的相对位置为运动矢量,当前宏块减去最佳匹配宏块所得到的残差宏块将于运动矢量一同被编码和传输。
块的大小:事实证明,运动补偿的块越小,得到的残差图像的能量越小。然而,分块越小,块越多,算法复杂度越高,矢量数目越多。传输矢量所需的数据量很可能大于图像残差能量减小所节省的数据量,这样一来就会造成得不偿失的情况。比较好的解决方法就是使用自适应的分块大小,对细节较少的部分采用大的分块,对细节较多的地方采用较小的分块。
像素插值:在很多情况下,利用插值后的像素位置进行预测将提高运动补偿的精度,原因在于,在插值后的像素位置上进行搜索时,有可能找到更好的匹配。下面简要说明1/4像素插值的运动补偿过程:
首先编码器在整数像素上找到一个最佳匹配,之后编码器对该位置附近进行半像素插值,之后在半像素的位置上继续搜索,寻找更好的匹配位置。如果找到了更好的匹配位置,则在该位置附近进行1/4像素插值,之后寻找更好的匹配。最后由当前块减去最佳匹配块得到残差块。
理论上说,插值越精细,运算复杂度越高,运动补偿效果越好,即得到的残差能量越小。但事实上,随着插值变得精细,其对于运动补偿的改善作用也在逐渐下降。打个比方,如果1/2像素插值能提高30%的性能,那么1/4插值很可能只能带来15%的提升,而1/8像素插值则可能仅有3%(不同的图像其提升作用不完全相同,以上数据仅为举例)。
运动补偿的精度:从运算复杂度上来说4*4分块加上1/4像素插值的运动补偿比起没有插值的16*16分块运动补偿复杂得多。从信息量上来说,由于每块的运动矢量同样需要参与编码并传输给解码器用于重建图像,因此随着分块尺寸变小,所需要编码和传输的运动矢量数目激增。同样,半像素、1/4像素插值搜索会造成运动矢量产生小数,运动矢量的小数部分必须和整数部分一起编码,所以会消耗更多的比特数。
因此,运动补偿精度越高,编码运动矢量消耗的比特数越多,编码残差图像消耗的比特数越少;反之,运动补偿精度越低,编码运动矢量消耗的比特数越少,编码残差图像消耗的比特数越多。
基于区域的运动补偿:除了基于宏块的运动补偿之外,还有基于区域的运动补偿等方法。但由于实现这种技术还存在诸多困难,所以现在应用较少。MPEG-4提供一些基于区域的运动补偿的工具,有兴趣学习的读者可以找来相关的资料学习。

参考资料:
《H.264和MPEG-4视频压缩——新一代多媒体的视频编码技术》 [英]Iain E.G.Richardson 著 欧阳合、韩军 译 国防科技大学出版社 2004年11月第一版

Go Home~学期末纪念~

Image
转眼之间到了夏季学期的最后一天,转眼之间一个学期又到了头,转眼之间在大学的第一个学年也到了头。看到对面楼的学姐们开始准备搬家了才知道,原来大学生活过得是这么快,快到你根本来不及留意就在你眼前偷偷溜走。

Academics break the Great Firewall of China

Computer experts from the University of Cambridge claim not only to have breached the Great Firewall of China, but have found a way to use the firewall to launch denial-of-service attacks against specific Internet Protocol addresses in the country.

The firewall, which uses routers supplied by Cisco, works in part by inspecting Web traffic for certain keywords that the Chinese government wishes to censor, including political ideologies and groups it finds unacceptable.

The Cambridge research group tested the firewall by firing data packets containing the word “Falun” at it, a reference to the Falun Gong religious group, which is banned in China.

The researchers found that it was possible to circumvent the Chinese intrusion detection systems by ignoring the forged transmission control protocol resets injected by the Chinese routers, which would normally force the endpoints to abandon the connection.

“The machines in China allow data packets in and out, but send a burst of resets to shut connections if they spot particular keywords,” explained Richard Clayton of the University of Cambridge computer laboratory. “If you drop all the reset packets at both ends of the connection, which is relatively trivial to do, the Web page is transferred just fine.”

Clayton added that this means the Chinese firewall can be used to launch denial-of-service attacks against specific IP addresses within China, including those of the Chinese government itself.

The IDS uses a stateless server, which examines each data packet both going in and out of the firewall individually, unrelated to any previous request. By forging the source address of a packet containing a “sensitive” keyword, people could trigger the firewall to block access between source and destination addresses for up to an hour at a time.

If an attacker had identified the machines used by regional government offices, they could block access to Windows Update, or prevent Chinese embassies abroad from accessing specific Chinese Web content.

“Due to the design of the firewall, a single packet addressed from a high party official could block their Web access,” said Clayton.

Even though this technique would block communication between only two particular points on the Internet, the researchers calculated that a lone attacker using a single dial-up connection could still generate a “reasonably effective” denial-of-service attack. If an attacker generated 100 triggering packets per second, and each packet caused 20 minutes of disruption, 120,000 pairs of endpoints could be prevented from communicating at any one time.

Clayton, speaking at the Sixth Workshop on Privacy Enhancing Technologies in Cambridge last week, said that the researchers had reported their findings to the Chinese Computer Emergency Response Team.

微调Waki-Blog

最近两天调整了一下Waki-Blog程序,主要有一下几个方面:
1.RSS输出加入了换行。之后考虑改为全文输出+BBCODE代码解析。至少现在还没做好那样做的心里和物质准备 囧。
2.存档栏改为Ajax。这样可以剩下一个包含文件…间接提高了程序的效率。新的存档栏采用JavaScript读取XML显示。XML是由程序生成的,每次更新Blog的时候都检查是否有必要更新缓存与XML。以后页面可能会继续Ajax化。
由于Ajax的实现效果可能与浏览器有密切关系,所以可能会出现在不同浏览器中的兼容性问题。若您在浏览过程中出现问题,请联系我。目前测试过程中,FireFox尚未发现兼容性问题。使用IE浏览的过程中,第一次访问能顺利显示存档栏,但如果刷新的话就会出现存档栏无法显示的问题。
3.优化了缓存结构,节省一次数据库查询。
在Waki-Blog中不打算使用太多缓存,不然数据的同步与即时性就成了很大的问题。其实只要打开SuperTPL的静态页面功能,前台100%的页面都可以实现数据库0查询,甚至可以连缓存数据都不访问直接输出HTML,但是做到这一点却需要在后台和模板引擎中加入大量的代码来维护、同步缓存数据,得不偿失。